この記事について(広告・アフィリエイトリンクはありません)
試した環境の一覧は検証の記録にあります。この記事では、攻撃の手順や再現は扱いません。
スマホや別の PC から使うために --listen を付けているなら、まず ComfyUI を新しい版に更新してください。 2026年7月に、古い ComfyUI に、外からパスワードなしで好きなプログラムを動かされる弱点(CVE-2026-68771)が登録されています。
--listen を付けていない、ふつうの使い方なら、ほかの PC からはつながりません。所要時間は5分ほどです。
先に結論
| あなたの使い方 | やること |
|---|---|
自分の PC だけで使っている(--listen なし) | 急ぐ必要はないが、更新しておく |
| 家の Wi-Fi のスマホや別の PC から使っている | 0.28.0 以上に更新する。使わないときは --listen を外す |
| ルーターのポート開放などでインターネットに出している | すぐ止めて更新する。外から使うなら、認証付きの仕組みを前に置く |
どんな弱点?
NVD(米国の脆弱性データベース)の記録では、ComfyUI v0.23.0 の「LoadTrainingDataset」ノードに、細工したファイルを読み込ませると、ComfyUI を動かしている PC で好きな Python のコードを動かせてしまう弱点がある、とされています。ログインは要らず、ネットワーク越しに攻撃できます。
| 項目 | 内容(2026年11月7日時点) |
|---|---|
| 公開日 | 2026年7月31日 |
| 深刻度 | CVSS 3.1 で 9.8(緊急)。報告元の VulnCheck による評価 |
| 対象として書かれている版 | ComfyUI v0.23.0 |
| 実際の悪用 | CISA の評価(2026年8月)では「確認されていない」 |
NVD の記録からは、修正として PR #14543 が参照されています。この修正は2026年6月18日に取り込まれ、筆者が git で確かめた範囲では、v0.26.0 以降の版に入っています(v0.25.1 までには入っていません)。
PR の説明によると、新しい PyTorch(2.6 以降)は、もともと安全な読み込み方が既定になっていて、この修正はそれを明示するためのものです。ただ、自分の環境の PyTorch の版まで確かめるより、ComfyUI ごと更新するほうが確実です。
ほかの弱点もある
ComfyUI の公式のセキュリティ情報には、2026年7月15日に4件が出ています。画像の表示やファイルの読み込みに関わるもので、どれも深刻度は「高」、0.28.0 で修正済みとされています。
- CVE-2026-56670:SVG ファイルのアップロードを使ったクロスサイトスクリプティング
- CVE-2026-56671:/experiment/models/preview で任意の画像ファイルを読める
- CVE-2026-56672:/userdata で Content-Type の扱いが不十分なクロスサイトスクリプティング
- CVE-2026-56673:LoadImage で PC の中のファイルの有無を調べたり、画像を持ち出せたりする
まとめると、0.28.0 以上にしておけば、ここで挙げた5件はすべて修正済みの版になります。
自分の版を確かめる
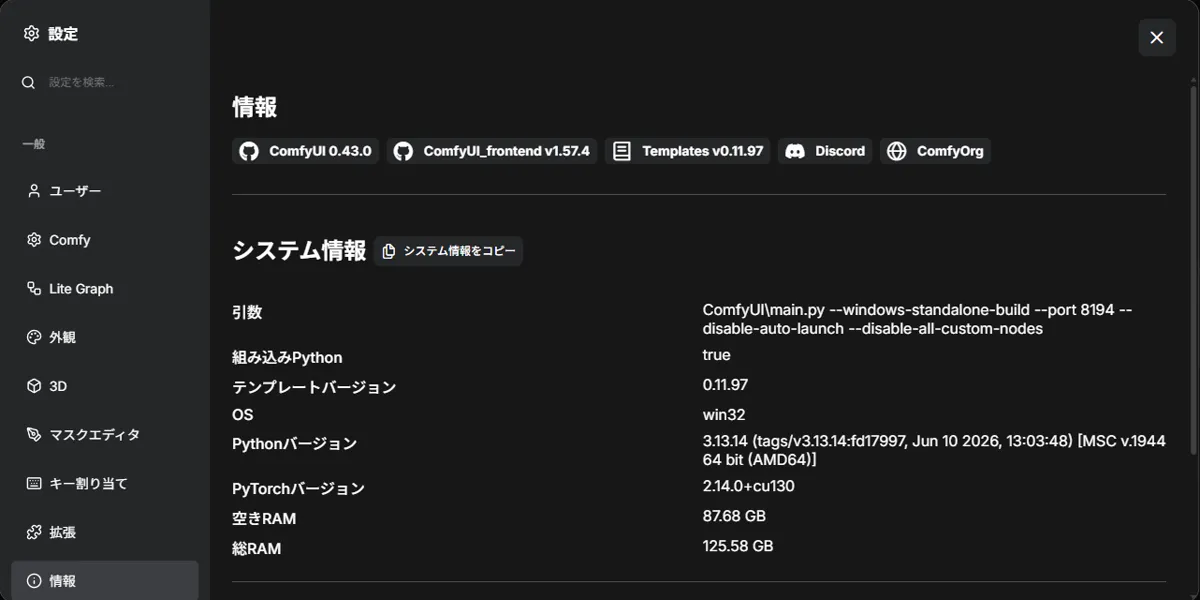
ComfyUI の画面で、左下の歯車(設定)を開き、いちばん下の「情報」を選びます。上に「ComfyUI 0.43.0」のように版が出ます。
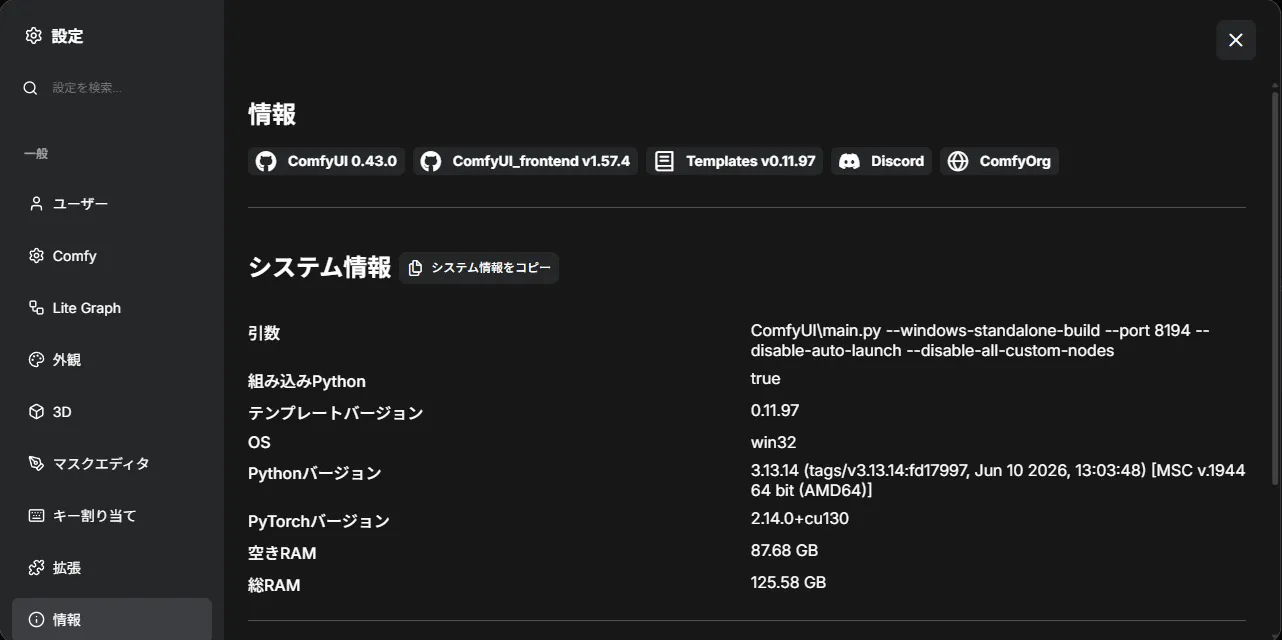
同じ画面の「引数」に、起動したときのオプションが出ます。ここに --listen があれば、ほかの機器からつながる設定です。PyTorch の版も、ここで確かめられます。
起動した黒い画面にも、「ComfyUI version: 0.43.0」の行と、「To see the GUI go to: http://127.0.0.1:8188」の行が出ます。この住所が 127.0.0.1 なら、自分の PC からしかつながりません。
–listen とは?
ComfyUI は、ふつうは 127.0.0.1(自分の PC だけ)で待ち受けます。--listen を付けると、ほかの機器からの接続も受けるようになります。ComfyUI のヘルプでは、値を付けずに --listen だけを書くと、すべての IPv4 と IPv6 の住所で待ち受ける、と説明されています。
家の Wi-Fi の中だけなら、つながるのは同じネットワークの機器だけです。ただ、ルーターでポートを開けたり、公共の Wi-Fi で使ったりすると、知らない人からも届くようになります。
更新のしかた
- デスクトップ版:アプリの更新の案内に従います。
- ポータブル版:
updateフォルダのupdate_comfyui.batを実行します。 - git で入れた場合:ComfyUI のフォルダで
git pullし、requirements.txtを入れ直します。
詳しい手順はComfyUI のアップデート方法にまとめています。
外から使いたいときの注意
- 使わないときは
--listenを外して起動する - ルーターのポート開放で、ComfyUI をそのままインターネットに出さない
- 外から使うなら、パスワードのかかる仕組み(VPN や、認証付きのリバースプロキシ)を前に置く
- 出どころのわからない .pkl・.pt・.ckpt などのファイルを読み込まない。モデルは .safetensors を選ぶ
- カスタムノードを入れるときの注意はComfyUI-Manager のセキュリティレベルの記事にまとめています
RTX 5090 以外の人へ
この話は GPU に関係しません。どの PC でも、版と起動オプションを確かめてください。
よくある質問(FAQ)
Q. ComfyUI の CVE-2026-68771 とは?
古い ComfyUI(NVD の記録では v0.23.0)の LoadTrainingDataset ノードに、細工したファイルを読ませると、ログインなしで好きなプログラムを動かされる弱点です。修正は v0.26.0 以降に入っています。
Q. –listen を付けていなければ安全?
–listen を付けていなければ、ComfyUI は自分の PC からの接続しか受けないので、ネットワーク越しの攻撃は届きません。それでも、古い版は更新しておくのがおすすめです。
Q. どの版にすればいい?
0.28.0 以上にすると、この記事で挙げた5件の弱点はすべて修正済みの版になります。2026年11月時点では、最新版に更新すれば足ります。
まとめ
--listen は便利ですが、ComfyUI にはパスワードがないので、つながる人は誰でも操作できます。
公開して使うなら、まず 0.28.0 以上に更新し、インターネットには直接出さない。
検証メモ
- 確かめたこと:NVD の記録(2026年11月7日取得)、PR #14543 の内容と取り込み日、修正コミットが入っている最初のタグ(git の tag –contains で v0.26.0)、公式のセキュリティ情報4件の修正版(0.28.0)、0.43.0 の
--listenの説明と、ログイン機能に関する起動オプションがないこと。 - やっていないこと:攻撃の再現、古い版での動作確認。
- ワークフロー:この記事はワークフローを使わないため、JSON の配布はありません。